

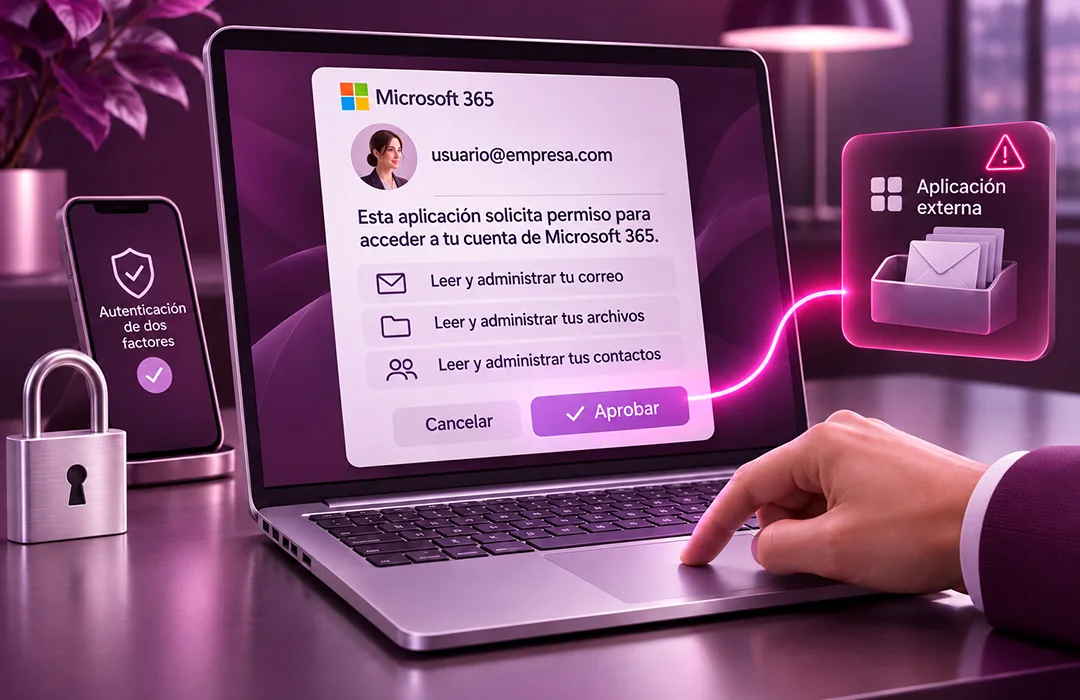
Las campañas más activas de octubre de 2026 tienen algo en común: ya no intentan adivinar contraseñas. Buscan que el propio usuario autorice el acceso, roban la sesión después del inicio de sesión o desactivan las defensas desde dentro. Investigadores de seguridad documentaron cinco de estas ciberamenazas activas contra organizaciones de gobierno, educación, salud, banca y tecnología.
La mayoría de los casos registrados está en Estados Unidos, pero las herramientas se venden como servicio y no reconocen fronteras. Revisarlas ahora es la mejor forma de que las entidades y empresas del Perú lleguen preparadas.
SkyW4lker: el inicio de sesión real que entrega la cuenta
SkyW4lker es un kit de phishing que abusa del inicio de sesión por código de dispositivo de Microsoft 365, un mecanismo pensado para televisores o impresoras. El atacante genera un código y se lo envía a la víctima dentro de un correo que simula un contrato, una factura o una propuesta comercial.
Tras pasar por un CAPTCHA, la persona llega a la página auténtica de Microsoft, ingresa el código y confirma con su autenticación multifactor. Sin saberlo, acaba de autorizar el equipo del delincuente. No hubo robo de contraseña ni segundo factor vulnerado: el permiso lo dio el usuario. Se ha observado contra organizaciones de tecnología, gobierno, educación, consultoría y salud.
Aplicaciones falsas de IA que roban sesiones
La popularidad de los asistentes de inteligencia artificial abrió una nueva puerta. Los atacantes suplantan servicios conocidos mediante aplicaciones falsas e invitaciones a supuestos eventos, con el objetivo de instalar malware o robar credenciales de Microsoft 365 y Google.
En uno de los casos, un instalador alterado robaba las cookies de sesión del navegador. Con ellas, el atacante puede entrar a la cuenta sin que se le vuelva a pedir el segundo factor, el mismo mecanismo que explicamos en el artículo sobre el robo de cookies de sesión en empresas. Es un riesgo especialmente alto donde los colaboradores instalan herramientas de IA por su cuenta, sin que el área de TI lo sepa: lo que se conoce como shadow AI.
GeorgeGinx: enlaces de Adobe como puerta de entrada
GeorgeGinx funciona como un servicio de phishing que se alquila a otros delincuentes. Usa enlaces compartidos legítimos de Adobe para redirigir a las víctimas hacia páginas de phishing por código de dispositivo, la misma técnica de SkyW4lker.
Su ventaja es la confianza: un enlace de Adobe rara vez despierta sospechas en una oficina que comparte documentos todos los días. Sus objetivos incluyen gobierno, banca, salud y organizaciones de TI. Los investigadores incluso encontraron el panel de administración que los operadores usaban para gestionar sus campañas.
WKLP: el programa espía que apaga las defensas
WKLP es un malware escrito en Python que combina robo de información con control remoto del equipo. Ataca a organizaciones gubernamentales de Estados Unidos y Francia, y roba credenciales, datos del navegador y archivos, además de mantener acceso persistente.
Lo más preocupante es cómo se esconde. Se ejecuta a través de PowerShell y un entorno de Python legítimo, se disfraza de un proceso de Windows llamado MoUsoCoreWorker.exe, agrega exclusiones en Microsoft Defender, detiene procesos de seguridad y crea reglas de firewall camufladas. Es la misma lógica de los programas espía que ya usan inteligencia artificial para priorizar víctimas. Frente a este tipo de amenazas, una solución de protección de endpoints capaz de detectar comportamientos sospechosos marca la diferencia.
Mir0Auth: PDFs y firmas falsas para robar tokens
Mir0Auth completa el grupo de kits que explotan el código de dispositivo. El ataque llega por correo con un PDF malicioso que redirige a una página falsa de firma electrónica. Desde ahí, la víctima termina autorizando el acceso y el atacante obtiene credenciales temporales con las que puede leer el correo y los datos de la empresa.
El uso de firmas electrónicas como señuelo no es casual. Es un trámite cotidiano que pocos usuarios cuestionan, y en el Perú la firma digital forma parte de la rutina de muchas entidades públicas y empresas. Un filtro de correo que analice los adjuntos y los enlaces antes de la bandeja de entrada reduce cuántos de estos mensajes llegan a manos del usuario.
Por qué estas amenazas importan en el Perú
Tres de los cinco casos usan la misma técnica, y esa técnica crece rápido. Según Dark Reading, los ataques por código de dispositivo se multiplicaron por quince en el primer semestre de 2026. De acuerdo con VPNCentral, una de las plataformas que los venden ya alcanzó a organizaciones de Sudamérica.
El terreno local es propicio. Según El Peruano, el sector público concentró el 19 % de los incidentes graves de ciberseguridad de 2025, y el país registró más de 110 millones de intentos de phishing en doce meses, un 22 % más que el periodo anterior. Gestión reporta que cerca del 62 % de los ciberataques en el Perú llegan por phishing. Ya vimos esta misma dinámica en el robo de sesiones de Microsoft 365 mediante llamadas telefónicas y en las campañas que piden reconfigurar la clave de acceso.
Una cuenta comprometida con datos personales expone además a la organización a la Ley 29733, de Protección de Datos Personales, y a la supervisión de la Autoridad Nacional de Protección de Datos Personales. El deber de adoptar medidas de seguridad adecuadas no desaparece porque el acceso lo haya autorizado el propio usuario.
Cómo proteger a tu organización
Estas cinco amenazas tienen contramedidas claras:
- Restringir el código de dispositivo con políticas de Acceso Condicional en Microsoft Entra y vigilar los inicios de sesión de ese tipo.
- Revocar sesiones activas ante cualquier sospecha, además de cambiar la contraseña. Cambiar la clave sin cerrar las sesiones deja al atacante dentro.
- Aprobar solo aplicaciones de IA autorizadas y desconfiar de invitaciones inesperadas o instaladores que lleguen fuera de los canales habituales.
- Revisar a dónde llevan los enlaces compartidos, aunque vengan de dominios conocidos como Adobe o servicios de firma electrónica.
- Activar la protección contra alteraciones de Microsoft Defender y monitorear exclusiones, actividad inusual de PowerShell y cambios en el firewall, algo que una plataforma de monitoreo y gestión remota permite notar a tiempo.
Ninguna de estas medidas funciona sola. La clave es que alguien revise las alertas y siga el rastro más allá del primer aviso.
Conclusión
Lo que une a estas cinco campañas no es una falla de Microsoft, sino un cambio de estrategia: en lugar de romper la puerta, piden que alguien la abra. El código de dispositivo, la sesión robada del navegador y el PDF de firma falsa apuntan al mismo punto, la decisión de un usuario apurado, y dejan a la contraseña y al segundo factor fuera de juego.
Por eso la defensa útil combina tres cosas: cerrar el mecanismo que no se necesita, como el inicio de sesión por código de dispositivo; proteger el equipo donde empieza el robo; y acortar la reacción cuando algo pasa, revocando sesiones en lugar de limitarse a cambiar claves. Las entidades peruanas todavía tienen margen para hacerlo antes de que estas campañas lleguen con fuerza al país.


