

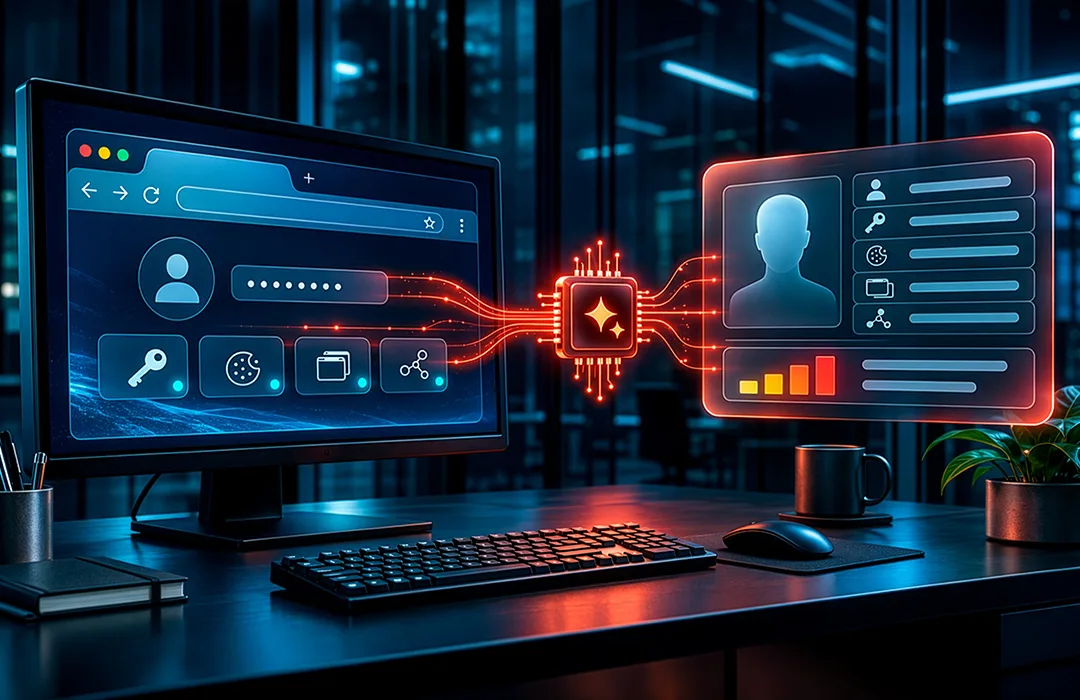
Durante años, los ciberdelincuentes que operan programas de robo de información tuvieron un problema práctico: demasiados datos. Un solo equipo infectado entrega cientos de contraseñas, cookies y archivos, y revisar miles de equipos a mano toma tiempo. Esa lentitud era, sin que muchos lo supieran, una forma de protección para las víctimas.
VOLTA elimina ese margen. Es un nuevo programa espía para Windows, analizado por Cisco Talos, que envía la información robada a modelos de inteligencia artificial para que calculen cuánto vale cada víctima y qué se puede hacer con ella.
Qué es VOLTA y qué información roba
VOLTA es un malware diseñado para vaciar un equipo de todo lo que tenga valor. Según el análisis de Talos, extrae contraseñas y cookies de navegadores, perfiles de Outlook, sesiones de Slack, Discord y Telegram, tokens de acceso de Microsoft, claves de administración remota, credenciales de proveedores de nube, perfiles de wifi, datos de tarjetas, billeteras de criptomonedas y capturas de pantalla.
La lista mezcla datos personales y corporativos, y ahí está el riesgo para cualquier organización: un colaborador que inicia sesión en su correo institucional desde el mismo navegador donde guarda sus cuentas personales entrega ambas cosas a la vez.
Cómo usa la inteligencia artificial para valorar a sus víctimas
Lo que distingue a VOLTA no es la cantidad de datos que roba, sino lo que hace después. El malware arma un paquete con todo lo obtenido y lo envía a un modelo de lenguaje con instrucciones para actuar como analista forense. Si el modelo se niega a colaborar, el programa detecta la negativa y prueba con otros.
El resultado es un informe sobre la víctima: dónde vive, para quién trabaja, qué servicios usa, cuánto podría valer y qué tan cuidadosa es con su seguridad. Para reforzar ese perfil, VOLTA usa la sesión de correo robada para buscar recibos de compras y confirmar la dirección del usuario. Toda la información sale hacia los atacantes por Telegram en tres envíos sucesivos.
Talos también encontró que el código se compila con una plantilla configurable, lo que sugiere que se vende como kit a distintos operadores. No es un caso aislado: en julio se describió otro programa espía con una función similar para puntuar a sus víctimas. La tendencia es clara.
Por qué el robo de credenciales con IA cambia el riesgo para las organizaciones
Un programa espía tradicional roba datos de forma indiscriminada. Uno con inteligencia artificial clasifica y prioriza en minutos. Eso tiene tres consecuencias prácticas:
- Ataques más rápidos. El atacante sabe a quién atacar antes de que la víctima note algo raro o de que el equipo de TI reaccione.
- Fraude más creíble. Con el perfil de la víctima, el empleador y sus servicios, los mensajes de extorsión o suplantación parecen auténticos.
- Mayor exposición de cargos clave. Directivos, personal de finanzas y administradores de sistemas son los primeros en la lista, porque sus accesos valen más.
Para una entidad pública o una empresa, un solo equipo comprometido puede ser la puerta a correo institucional, sistemas internos y servicios en la nube. Es el mismo camino que conecta las credenciales robadas con los ataques de ransomware en el Perú.
El contexto peruano: estos programas ya son la segunda amenaza más detectada
El Perú no es ajeno a esta amenaza. De acuerdo con Perú21, los programas de robo de información ocupan el segundo lugar entre las amenazas más detectadas en el país, con un 16 % de las detecciones, solo detrás del phishing, con 34 %. El mismo reporte señala que en el Perú las detecciones de páginas falsas de verificación, un método frecuente para instalar este tipo de malware, superan ampliamente el promedio global. Ya vimos esa técnica en la campaña de los GPT falsos dentro de ChatGPT, donde la supuesta verificación pedía copiar un comando y pegarlo en Windows.
A esto se suma el crecimiento de los delitos informáticos. Según el boletín estadístico del Ministerio Público, las denuncias por delitos informáticos contra el patrimonio pasaron de 6 194 en el primer trimestre de 2025 a 7 829 en el mismo periodo de 2026, un alza del 26,4 %.
El problema de las sesiones robadas
Un punto que suele pasarse por alto: cambiar la contraseña no siempre basta. Estos programas capturan sesiones activas y credenciales temporales de acceso, por lo que el atacante puede seguir dentro de una cuenta hasta que esa sesión se cierre o caduque. Lo explicamos a fondo en el artículo sobre el robo de cookies de sesión en empresas.
VOLTA roba precisamente esas credenciales temporales de Microsoft y las cookies de sesión. En un entorno con Microsoft 365, eso significa acceso al correo y a los documentos sin necesidad de conocer la contraseña ni de superar el doble factor de autenticación.
Obligaciones bajo la Ley 29733 ante una filtración
Cuando uno de estos programas compromete el equipo de un colaborador que maneja datos de ciudadanos, clientes o pacientes, la organización no solo enfrenta un incidente técnico. La Ley 29733, de Protección de Datos Personales, obliga a quienes tratan datos personales a adoptar medidas de seguridad adecuadas, y la Autoridad Nacional de Protección de Datos Personales puede sancionar a quien no lo haga.
Un perfil detallado de una persona, como el que arma VOLTA, es exactamente el tipo de información que la ley busca proteger. Que el robo se haga con inteligencia artificial no cambia la responsabilidad de la entidad que custodiaba esos datos.
Cómo protegerse de un programa espía con inteligencia artificial
La defensa empieza donde empieza el ataque: en el equipo del usuario. Estas son las medidas con mayor impacto:
- Proteger los equipos con tecnología que bloquee lo desconocido. Una solución de protección de endpoints que impida la ejecución de archivos no verificados detiene al programa espía antes de que robe algo.
- No guardar contraseñas corporativas en el navegador. Un gestor de contraseñas autorizado por la organización reduce lo que el malware puede extraer.
- Separar lo personal de lo laboral. Evitar sesiones personales en equipos de trabajo limita el perfil que un atacante puede construir.
- Revocar sesiones ante cualquier sospecha. Además de cambiar contraseñas, cerrar todas las sesiones activas y revocar los accesos en Microsoft 365 y otros servicios.
- Vigilar el tráfico saliente. VOLTA envía los datos por Telegram y se conecta a servicios de inteligencia artificial; un tráfico inusual hacia esos destinos desde equipos corporativos merece revisión, algo que una plataforma de monitoreo y gestión remota permite notar a tiempo.
- Capacitar al personal. Las páginas falsas de verificación y las actualizaciones fraudulentas siguen siendo la puerta de entrada más común.
Conclusión
Lo que cambia con VOLTA no es el robo, sino el tiempo. Antes, entre que un equipo se infectaba y alguien revisaba lo robado podían pasar semanas, y esa demora jugaba a favor de la víctima. Ahora ese análisis se hace en minutos y el atacante sabe de inmediato a quién le conviene atacar.
Por eso la defensa útil es la que actúa antes del robo, en el equipo del usuario, y la que acorta la reacción después: cerrar sesiones, revocar accesos y saber qué equipos están tocando servicios que no deberían. La contraseña cambiada, por sí sola, ya no cierra la puerta.


